Cyberattaques : cessons de jouer avec un coup de retard
Des supermarchés contraints de jeter des denrées après une cyberattaque : Floriane Bonnier appelle à passer de la réaction à l'anticipation en matière de cybersécurité, des objets connectés à la transition énergétique.
Un réfrigérateur que l'on ne peut plus contrôler. Des aliments qu'il faut jeter. Un commerce dont l'activité est perturbée par une intrusion informatique. La cyberattaque n'est plus une menace abstraite : elle atteint les équipements qui font fonctionner notre quotidien.
Le 2 novembre, des incidents affectant les systèmes de réfrigération ont touché des supermarchés dans plusieurs pays européens, dont la Belgique. Des magasins ont dû retirer des denrées de la vente. Quelques semaines auparavant, des installations frigorifiques avaient déjà été ciblées en France. Sans préjuger des conclusions des enquêtes ni d'un lien entre ces événements, leur succession doit nous interpeller.
Nous ne pouvons pas continuer à découvrir nos dépendances au moment où elles deviennent des vulnérabilités.
La vie est une partie d'échecs : on ne protège pas ses pièces en regardant uniquement le dernier coup de l'adversaire. Il faut comprendre ses possibilités, défendre ses positions et préparer plusieurs coups à l'avance. En matière de cybersécurité, notre ambition doit être la même : passer de la réaction à l'anticipation.
Quand une intrusion numérique devient un dommage matériel
La cybersécurité ne concerne pas seulement la confidentialité des données. Elle concerne aussi la disponibilité des équipements et la fiabilité des commandes qui leur sont adressées. Lorsqu'une intrusion perturbe la réfrigération d'un magasin, les conséquences ne restent pas sur un écran : elles atteignent les marchandises et l'activité économique.
Notre politique de sécurité doit donc répondre à trois questions. Comment empêcher une intrusion ? Comment poursuivre les missions essentielles lorsqu'elle survient malgré tout ? Et comment rétablir rapidement un fonctionnement sûr ?
Promettre qu'aucune attaque ne réussira jamais serait irresponsable. Notre objectif doit être de réduire les possibilités d'intrusion, de limiter les dommages et d'organiser la reprise avant la crise, pas pendant.
Les objets connectés doivent cesser d'être un angle mort
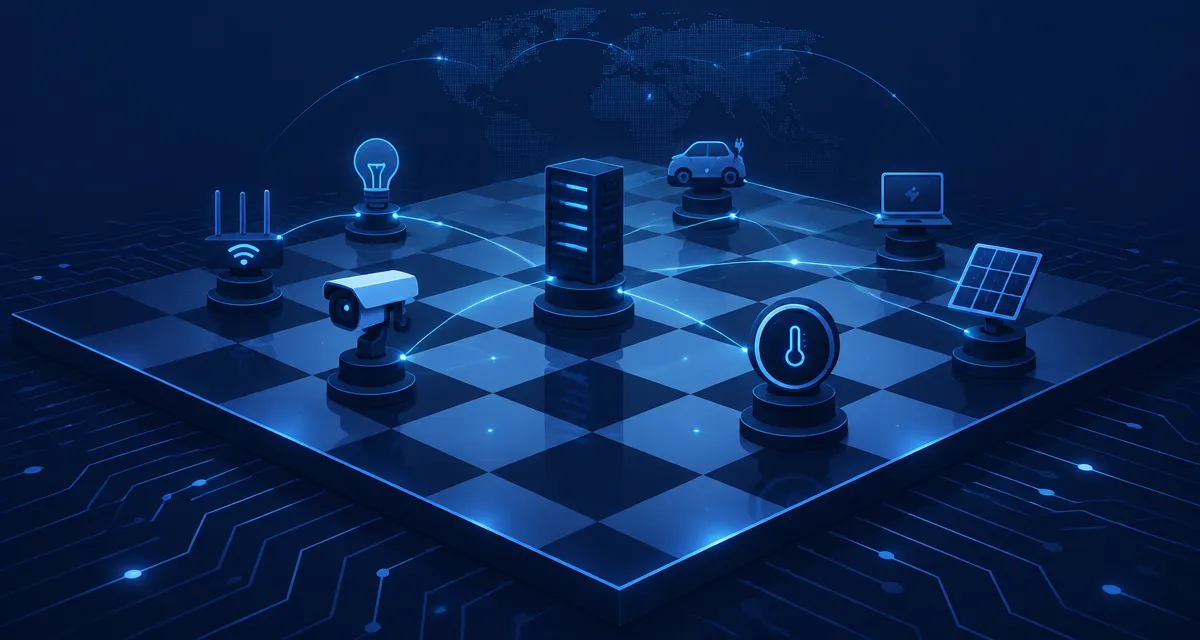
Caméras, systèmes de chauffage, installations frigorifiques, contrôle d'accès : la protection des équipements techniques appelle une approche spécifique, adaptée à leurs fonctions et aux conséquences physiques d'une défaillance. Les recommandations de l'ANSSI et de la CISA insistent notamment sur l'inventaire des appareils, le cloisonnement des réseaux et la maîtrise des accès à distance.
Nous devons traduire ces principes en exigences compréhensibles et vérifiables.
Première exigence : savoir ce qui est connecté. Chaque organisation doit pouvoir identifier ses équipements critiques, leurs logiciels, leur durée de support et les prestataires qui peuvent intervenir. Comment protéger correctement un appareil dont on ignore l'existence ou les possibilités d'accès ? L'inventaire est une première ligne de défense, pas une formalité administrative.
Deuxième exigence : compartimenter les réseaux. Un système de réfrigération ne doit pas disposer d'un accès libre aux ordinateurs administratifs ; une caméra ne doit pas pouvoir servir de passerelle vers une installation énergétique. Il faut séparer les usages et contrôler les communications entre eux. Le principe est simple : bloquer par défaut, puis autoriser uniquement les échanges nécessaires. Créer un réseau distinct ne suffit pas si toutes les portes restent ouvertes entre les réseaux.
Troisième exigence : garder la maîtrise des interventions. La maintenance à distance est utile, mais elle ne doit pas devenir un accès permanent et incontrôlé. Les comptes doivent être individualisés, les droits limités, les connexions protégées par une authentification renforcée et les interventions traçables. Lorsqu'un prestataire n'a plus besoin d'un accès, celui-ci doit pouvoir être révoqué.
Enfin, la sécurité doit se maintenir dans le temps. Les correctifs, la surveillance des anomalies et le remplacement des équipements devenus impossibles à maintenir en sécurité doivent être organisés. Pour les installations sensibles, ces opérations doivent être préparées avec l'exploitant : une modification mal maîtrisée peut elle-même perturber le fonctionnement.
Ces mesures ne promettent pas l'invulnérabilité. Elles visent à empêcher qu'un appareil compromis ne devienne le point de départ d'une interruption beaucoup plus large.
L'énergie : sécuriser la transition, pas la freiner
Cette exigence prend une dimension particulière dans l'énergie. Les experts du Smart Energy Expert Group, qui conseille la Commission européenne, ont identifié des scénarios de risque concernant notamment les plateformes numériques des fabricants, les accès à distance et les réseaux des installations photovoltaïques. Leur avertissement porte sur la possibilité de perturber simultanément plusieurs équipements. Il s'agit de risques identifiés, non de la preuve qu'une attaque de cette ampleur s'est produite.
Il serait absurde d'en conclure qu'il faut renoncer au solaire. Il serait tout aussi imprudent de déployer des équipements sans s'interroger sur ceux qui peuvent les commander, les mettre à jour ou en modifier les paramètres.
La question n'est pas de choisir entre transition énergétique et sécurité. Elle est de faire de la sécurité une condition de réussite de la transition.
Nous devons demander, dès l'achat, qui contrôle les accès à distance, comment les mises à jour sont sécurisées et quelles fonctions restent disponibles si une plateforme externe devient inaccessible. Pour les équipements critiques, la possibilité de conserver une maîtrise locale et de fonctionner dans des conditions dégradées doit être examinée et testée avec les exploitants.
La souveraineté énergétique doit aussi se mesurer à notre capacité à garder le contrôle des équipements qui produisent et pilotent notre électricité.
Ni naïveté, ni procès d'intention
L'Union européenne a commencé à agir. Au printemps 2026, la Commission a engagé des restrictions de financement pour des projets utilisant des onduleurs de fournisseurs considérés à haut risque. En octobre, les experts du Smart Energy Expert Group ont recommandé d'aller plus loin. Ces recommandations ne constituent toutefois pas une interdiction générale déjà adoptée.
Le débat mérite mieux qu'une opposition sommaire entre équipements chinois et européens. La nationalité ne peut pas tenir lieu, à elle seule, d'évaluation de sécurité. Mais nous ne devons pas davantage écarter la juridiction dont dépend un fournisseur, la structure de son contrôle ou la maîtrise effective des fonctions de commande.
Notre ligne doit être claire : des critères transparents, des garanties vérifiables et des restrictions proportionnées lorsque les risques le justifient. Les experts européens soulignent eux-mêmes qu'une restriction doit reposer sur une analyse approfondie et tenir compte des alternatives disponibles.
La sécurité ne doit être ni un prétexte protectionniste ni la variable d'ajustement du moins-disant.
Des obligations aux preuves
Affirmer que rien n'a été anticipé serait inexact. En Belgique, la plupart des dispositions du cadre NIS2 s'appliquent depuis le 18 octobre 2024. Pour les entités concernées, ce cadre prévoit notamment la gestion des risques, la notification des incidents significatifs et des obligations pour les organes de direction. La continuité des activités, les sauvegardes et la reprise font partie des exigences.
Mais notre exigence politique ne peut pas s'arrêter à l'existence d'une loi ou d'un plan. Elle doit porter sur leur traduction opérationnelle.
Une sauvegarde doit pouvoir être restaurée. Un plan de continuité doit pouvoir être exécuté. Un réseau présenté comme cloisonné doit l'être réellement. Une chaîne de responsabilité doit être comprise par ceux qui devront agir à trois heures du matin.
Je défends donc trois priorités d'action publique.
D'abord, intégrer la sécurité dans les achats. Pour les équipements sensibles, les marchés doivent prévoir la durée du support, les conditions de maintenance, la maîtrise des accès, la notification des vulnérabilités et les possibilités de sortie. Nous devons comparer les coûts complets, pas uniquement le prix affiché.
Ensuite, mutualiser les compétences. Les communes et les petites structures doivent pouvoir accéder à une expertise partagée pour inventorier leurs équipements, sécuriser leurs réseaux, préparer leurs marchés et organiser des exercices de crise. Exiger davantage sans organiser l'accès aux moyens nécessaires ne serait pas une politique crédible.
Enfin, mesurer les résultats. Combien d'équipements critiques sont inventoriés ? Quels accès à distance ont été vérifiés ? Les sauvegardes ont-elles été restaurées lors d'un test ? Combien de temps faut-il réellement pour rétablir un service ? Les faiblesses constatées ont-elles été corrigées ? Voilà les questions que nous devons poser, sans exposer publiquement les détails qui pourraient aider un attaquant.
Reprendre l'initiative
Nous ne devons ni dramatiser sans preuve ni banaliser par habitude. Nous devons décider que la continuité des services essentiels est une responsabilité de direction, que la sécurité fait partie de la qualité d'un équipement et qu'un investissement numérique ne se juge pas seulement à ce qu'il permet de faire quand tout fonctionne.
Il se juge aussi à ce qu'il permet de préserver lorsque quelque chose tourne mal.
Aux échecs, celui qui ne fait que répondre aux menaces laisse l'autre conduire la partie. Nous n'avons plus de temps à perdre à commenter le dernier coup. Il faut préparer les suivants — et reprendre l'initiative.
Galerie